
كشفت دراسة جديدة صادرة عن شركة “إلوميو”، المتخصصة في احتواء الاختراقات، أن الذكاء الاصطناعي بات يشكّل مصدرا جديدا للمخاطر الداخلية، إذ يستخدم صلاحيات وصول مشروعة لاتخاذ القرارات والوصول إلى البيانات الحساسة وتنفيذ إجراءات لا تستطيع المؤسسات دائماً رصدها أو ضبطها.
وأظهرت الدراسة، التي نشرت اليوم في تقرير بعنوان “صلاحية التصرّف: كيف تتجاوز استقلالية الذكاء الاصطناعي الحدود المفروضة عليه”، أن 81% من المؤسسات في الإمارات والسعودية تفوض الذكاء الاصطناعي باتخاذ قرارات كانت تستلزم موافقة بشرية قبل عام، متجاوزة المتوسط العالمي البالغ 70% بفارق 11 نقطة مئوية.
لا تتجاوز نسبة المؤسسات القادرة على رصد وتدقيق جميع الإجراءات التي ينفذها وكلاء الذكاء الاصطناعي 59%
في المقابل، لا تتجاوز نسبة المؤسسات القادرة على رصد وتدقيق جميع الإجراءات التي ينفذها وكلاء الذكاء الاصطناعي 59%.
وتكشف هذه النتائج عن فجوة ناشئة بين الصلاحيات التي تمنحها المؤسسات للذكاء الاصطناعي وقدرتها على تدقيق إجراءاته وضبطها.
ولم تعد هذه المخاطر مجرد احتمالات نظرية؛ فقد واجهت 79% من مؤسسات الشرق الأوسط مشكلة أمنية واحدة على الأقل أو مؤشراً تحذيرياً مرتبطا بالذكاء الاصطناعي خلال الأشهر الاثني عشر الماضية، مقارنة بـ76% على الصعيد العالمي.
وبينما تركز جانب كبير من النقاش حول أمن الذكاء الاصطناعي على كيفية استغلال المهاجمين لهذه التقنية، تكشف النتائج أيضا عن مخاطر تنشأ من أنظمة الذكاء الاصطناعي داخل المؤسسات نفسها، مع حصولها على صلاحيات الوصول إلى تطبيقات المؤسسة وبياناتها وبنيتها التحتية.
وأفادت نحو أربع من كل عشر مؤسسات في الشرق الأوسط (39%) بأن الذكاء الاصطناعي قدم توصية كان تطبيقها سيشكل خطرا أمنيا، مقارنة بـ35% عالميا.
23 % من المؤسسات ذكرت أن الذكاء الاصطناعي نفذ إجراء غير مصرح به
ذكرت 23% من المؤسسات أن الذكاء الاصطناعي نفذ إجراء غير مصرح به أو تسبب في تنفيذه، فيما واجهت النسبة نفسها حادثاً أمنيا مرتبطا بالذكاء الاصطناعي أو واقعة كادت تتحوّل إلى حادث أمني.
وأشارت 22% من المؤسسات إلى أن الذكاء الاصطناعي وصل إلى بيانات لم يكن مخولا بالوصول إليها، بينما رصدت 22% اتصال أحد وكلاء الذكاء الاصطناعي أو إحدى أدواته بأنظمة دون موافقة أمنية.
وتزداد التداعيات المحتملة على الأعمال مع إسناد مهام أكثر حساسية إلى الذكاء الاصطناعي، حيث تستخدم أكثر من نصف مؤسسات الشرق الأوسط بقليل (53%) الذكاء الاصطناعي في عمليات الأمن السيبراني.
أكثر من ثلث المؤسسات 34% لا تمانع السماح له بتطبيق تعديلات على الشيفرة البرمجية دون إشراف
لا تمانع أكثر من ثلث المؤسسات (34%) السماح له بتطبيق تعديلات على الشيفرة البرمجية دون إشراف، فيما تقبل النسبة نفسها منحه صلاحية منح أذونات الوصول أو إلغائها دون إشراف بشري. كذلك، لا تمانع 22% من المؤسسات السماح له بإجراء تحقيقات أمنية دون مراجعة بشرية.
وسلطت الدراسة الضوء على العديد من الجوانب، كان أبرزها ما يلي: تتبنى مؤسسات المنطقة نهجا أكثر حذراً تجاه المخاطر السيبرانية: أعربت أقل من نصف مؤسسات الشرق الأوسط (44%) عن استعدادها لقبول مستوى أعلى من المخاطر السيبرانية مقارنة بما كانت مستعدة لقبوله قبل 12 شهرا، مقابل متوسط عالمي يبلغ 56%.
ومع ذلك، تسمح 59% من مؤسسات هذه المجموعة حالياً للذكاء الاصطناعي بتنفيذ إجراءات بصورة مستقلة في بيئات التشغيل الفعلية.
تدرك المؤسسات على نطاق واسع ضرورة وضع حدود قابلة للإنفاذ: ترى 87% من المؤسسات أن وكلاء الذكاء الاصطناعي يحتاجون إلى ضوابط أمنية تختلف جذريا عن تلك المستخدمة مع البرمجيات التقليدية، مقارنةً بـ82% على مستوى العالم.
وتتفق 80% منها أيضا على أن تقييد نطاق وصول الذكاء الاصطناعي من محاولة التنبؤ بكل تهديد، مقارنة بـ69% عالمياً. وتعدّ ثلاث من كل عشر مؤسسات (30%) التحديد الصريح للإجراءات المسموح للذكاء الاصطناعي بتنفيذها واحداً من عاملين أساسيين للضبط الأمني لديها، مقارنة بـ25% عالميا.
راغو نانداكومارا: تمنح مؤسسات الشرق الأوسط الذكاء الاصطناعي صلاحيات فعلية
قال راغو نانداكومارا، نائب الرئيس لاستراتيجية القطاع في شركة “إلوميو”: “تمنح مؤسسات الشرق الأوسط الذكاء الاصطناعي صلاحيات فعلية، لكن منح الصلاحيات دون ضوابط ينطوي على مخاطر.
ومع انتقال الذكاء الاصطناعي من اقتراح الإجراءات إلى تنفيذها، لا يمكن للمؤسسات أن تعتمد على فهم كل قرار سيتخذه أو التنبؤ به، بل تحتاج إلى حدود واضحة وقابلة للإنفاذ تضبط نطاق وصوله، والأنظمة التي يمكنه الاتصال بها، ومدى انتشار أي نشاط غير متوقع.
ولا يكمن الحل في إبطاء اعتماد تقنيات الذكاء الاصطناعي، بل في ضمان عدم تسبب زيادة استقلاليته بزيادة المخاطر”.
حل عملي يواكب انتقال الذكاء الاصطناعي من تقديم التوصيات إلى تنفيذ الإجراءات بصلاحيات متزايدة
تشير الدراسة إلى حل عملي يواكب انتقال الذكاء الاصطناعي من تقديم التوصيات إلى تنفيذ الإجراءات بصلاحيات متزايدة، يتمثل في ضبط نطاق وصوله من خلال تطبيق نهج “الثقة المعدومة”، بدلا من محاولة التنبؤ بكل ما قد يفعله.
منهجية الدراسة
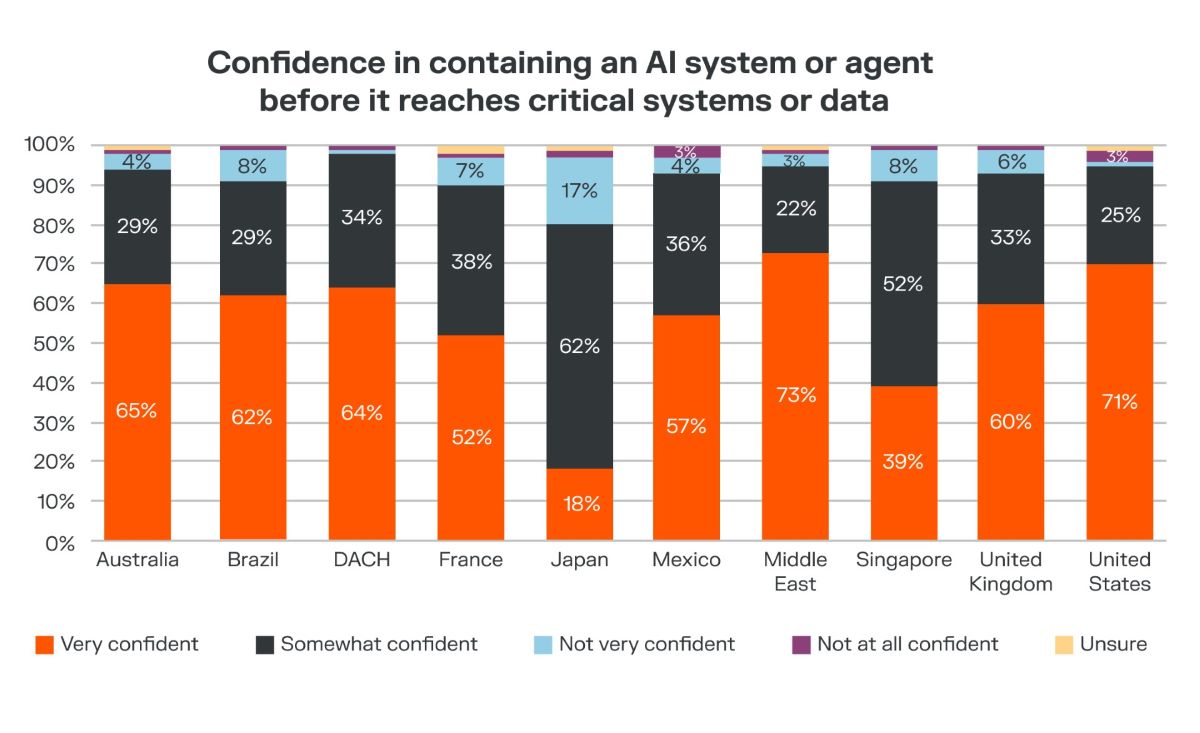
أجرت شركة “سابيو ريسيرش” هذه الدراسة لصالح شركة “إلوميو”، واستطلعت آراء 1,100 من صنّاع القرار في مجالَي تقنية المعلومات والأمن في 10 أسواق، من بينهم 100 مشارك من الإمارات والسعودية.
وتستند الأرقام الخاصة بالشرق الأوسط الواردة في هذا البيان إلى هذه العيّنة الإقليمية البالغ عددها 100 مشارك. وشملت الدراسة العالمية الأوسع الولايات المتحدة بعينة من 200 مشارك.
إلى جانب عينات من 100 مشارك لكل من المملكة المتحدة، وفرنسا، ومجموعة ألمانيا وسويسرا والنمسا، والشرق الأوسط، واليابان، وأستراليا، وسنغافورة، والبرازيل، والمكسيك.
إلوميو
تعد “إلوميو” الشركة الرائدة في مجال احتواء هجمات برمجيات الفدية والاختراقات، وتقدّم نهجا جديدا يساعد المؤسسات على احتواء الهجمات السيبرانية وتعزيز مرونتها التشغيلية.
وتعتمد منصتها لاحتواء الاختراقات على نموذج شبكي أمني مدعوم بالذكاء الاصطناعي لرصد التهديدات واحتوائها عبر البيئات الهجينة ومتعددة السحابات، ومنع انتشار الهجمات قبل تفاقمها.
وصنّف تقرير “فورستر ويف™” لحلول التقسيم الدقيق للشبكات شركة “إلوميو” ضمن الشركات الرائدة والخيار المفضّل لدى العملاء.
وتساعد الشركة على تطبيق نهج “الثقة المعدومة”، وتعزّز المرونة السيبرانية للبنى التحتية والأنظمة والمؤسسات التي تقوم عليها الأنشطة الحيوية في مختلف أنحاء العالم.